Dữ liệu khách hàng được ví như “mỏ dầu số” của mọi doanh nghiệp trong kỷ nguyên chuyển đổi số. Tuy nhiên, tình trạng lộ, rò rỉ hoặc đánh tráo data khách hàng đang diễn ra ngày càng phức tạp, gây ra những thiệt hại nặng nề về tài chính, danh tiếng và thậm chí là trách nhiệm pháp lý theo Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân.
Vậy đâu là cách quản lý data khách hàng không bị rò rỉ vừa tối ưu cho quy trình vận hành, vừa đảm bảo tính an toàn bảo mật tuyệt đối? Bài viết này sẽ phân tích chi tiết các lỗ hổng thường gặp và cung cấp lộ trình 7 giải pháp toàn diện cho doanh nghiệp của bạn.
1. Nguyên nhân hàng đầu khiến data khách hàng bị rò rỉ
Để rào chắn lỗ hổng, trước hết doanh nghiệp cần xác định rõ nguồn gốc dẫn đến việc thất thoát thông tin.
1.1. Rò rỉ từ nội bộ (Yếu tố con người)
Theo các báo cáo an ninh mạng, hơn 60% sự cố lộ dữ liệu xuất phát từ chính nhân sự trong doanh nghiệp.
- Nhân viên nghỉ việc hoặc chuyển sang đối thủ: Tự ý tải xuống, sao chép hoặc trích xuất danh sách khách hàng mang đi.
- Vô tình vi phạm bảo mật: Nhân viên bấm vào các liên kết độc hại (Phishing email), sử dụng mật khẩu quá đơn giản hoặc vô tình chia sẻ tài khoản đăng nhập cho người khác.
1.2. Quản lý dữ liệu thủ công, phân mảnh
Nhiều doanh nghiệp vẫn giữ thói quen lưu trữ dữ liệu trên các tệp Excel, Google Sheets rời rạc. Việc chia sẻ file qua Zalo, Email hay Drive cá nhân khiến cấp quản lý hoàn toàn mất kiểm soát đối với:
- Ai đã xem file?
- Ai đã tải file về máy tính cá nhân?
- File đã được chuyển tiếp cho những ai?
1.3. Lỗ hổng kỹ thuật & Hacker tấn công
Doanh nghiệp sử dụng các phần mềm quản lý cũ kỹ, hệ thống không được cập nhật bản vá lỗi định kỳ, hoặc thiếu các công cụ mã hóa làm cho hacker dễ dàng xâm nhập qua các cuộc tấn công mã độc (Ransomware, Malware).
2. 7 Cách quản lý data khách hàng không bị rò rỉ hiệu quả nhất
Áp dụng đồng bộ 7 phương pháp dưới đây sẽ giúp doanh nghiệp thiết lập “lá chắn nhiều tầng” bảo vệ an toàn cho nguồn data quan trọng.
2.1. Chuyển đổi từ Excel sang hệ thống CRM tập trung
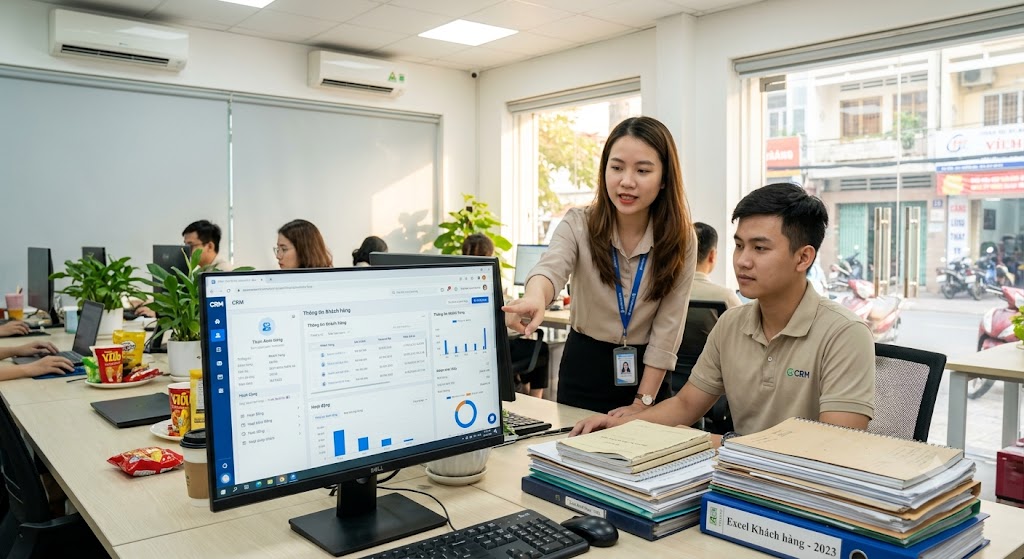
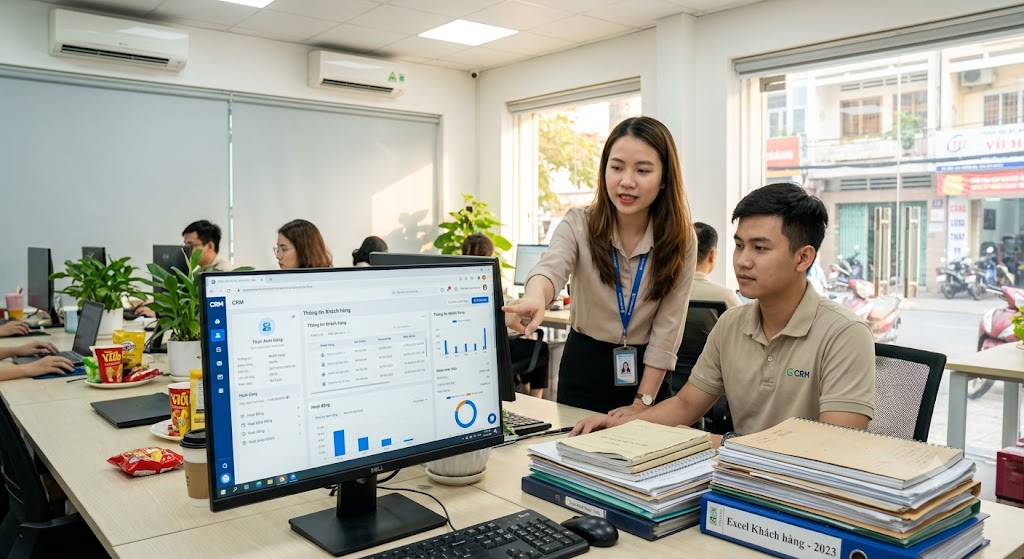
Cách quản lý data khách hàng không bị rò rỉ đầu tiên và quan trọng nhất là loại bỏ thói quen quản lý bằng Excel thủ công. Doanh nghiệp nên triển khai giải pháp CRM (Customer Relationship Management) tập trung.
- Mọi thông tin khách hàng được lưu trữ chung trên một nền tảng cơ sở dữ liệu duy nhất.
- Nhân viên làm việc trực tiếp trên hệ thống mà không cần download dữ liệu về thiết bị cá nhân.
2.2. Phân quyền truy cập theo vai trò (Role-Based Access Control – RBAC)
Nguyên tắc cốt lõi trong an toàn thông tin là Đặc quyền tối thiểu (Principle of Least Privilege):
- Nhân viên Sales: Chỉ nhìn thấy và tương tác với những data khách hàng do mình trực tiếp phụ trách.
- Trưởng phòng / Quản lý: Được xem toàn bộ data của team hoặc chi nhánh.
- Mã hóa hiển thị (Data Masking): Ẩn các trường thông tin nhạy cảm như ẩn 4-6 số giữa của Số điện thoại (098****123) hoặc Email đối với cấp nhân viên.
2.3. Mã hóa dữ liệu và bắt buộc bảo mật 2 lớp (2FA)
- Mã hóa dữ liệu: Sử dụng các chuẩn mã hóa tiên tiến (như AES-256) cho cả dữ liệu đang lưu trữ (Data at rest) và dữ liệu khi truyền tải qua mạng (Data in transit).
- Xác thực 2 yếu tố (2FA): Bắt buộc mọi tài khoản khi truy cập vào hệ thống phải qua bước xác thực 2 lớp (OTP qua SMS, Google Authenticator). Điều này ngăn chặn rủi ro kể cả khi nhân viên bị lộ mật khẩu.
2.4. Khóa tính năng Export/Tải file data & theo dõi nhật ký (Audit Log)
- Khóa quyền xuất file: Tắt hoàn toàn tính năng Export Excel/CSV đối với các tài khoản nhân viên thông thường. Chỉ cho phép các nhân sự cấp cao được ủy quyền thực hiện thao tác này.
- Lưu vết lịch sử (Audit Trails/Log): Hệ thống CRM phải tự động ghi lại mọi thao tác: Ai đã xem record nào, thời gian nào, có chỉnh sửa hay truy xuất không. Việc theo dõi lịch sử sẽ giúp truy cứu trách nhiệm ngay lập tức khi xảy ra sự cố.
2.5. Đào tạo văn hóa bảo mật và ký cam kết bảo mật NDA
Công nghệ chỉ giải quyết được một nửa bài toán, nửa còn lại nằm ở con người.
- Ký thỏa thuận bảo mật NDA (Non-Disclosure Agreement): Quy định rõ ràng trong hợp đồng lao động về trách nhiệm pháp lý và mức đền bù tài chính nếu nhân viên tự ý làm rò rỉ dữ liệu công ty.
- Đào tạo an toàn thông tin: Định kỳ hướng dẫn nhân viên cách nhận biết email lừa đảo, quy định đặt mật khẩu mạnh (tối thiểu 12 ký tự gồm chữ, số, ký tự đặc biệt) và nguyên tắc khóa màn hình khi rời vị trí làm việc.
2.6. Thực hiện dọn dẹp và sao lưu (Backup) dữ liệu định kỳ
- Sao lưu định kỳ (Data Backup): Thiết lập cơ chế backup tự động hàng ngày/hàng tuần lên các dịch vụ Cloud đạt chuẩn an ninh quốc tế (như AWS, Google Cloud).
- Loại bỏ dữ liệu rác (Dark Data): Xóa bỏ các dữ liệu không cần thiết hoặc đã hết thời hạn sử dụng theo quy định nhằm giảm phạm vi chịu rủi ro (Data Minimization).
2.7. Kiểm soát thiết bị đầu cuối và mạng làm việc (DLP)
- Áp dụng giải pháp DLP (Data Loss Prevention): Phần mềm chống mất mát dữ liệu hỗ trợ ngăn chặn việc cắm USB copy file, chụp ảnh màn hình hoặc gửi tệp ra ngoài mạng nội bộ.
- Cấm kết nối Wifi công cộng: Nhân viên không được phép dùng Wifi công cộng không bảo mật để truy cập vào hệ thống chứa data khách hàng nếu không sử dụng VPN (Mạng riêng ảo) của công ty.
3. Tiêu chí lựa chọn phần mềm bảo mật data khách hàng cho doanh nghiệp
Khi tìm kiếm giải pháp hoặc phần mềm hỗ trợ cách quản lý data khách hàng không bị rò rỉ, doanh nghiệp nên căn cứ vào các tiêu chí sau:
- Chứng nhận an toàn thông tin: Phần mềm đạt chuẩn ISO/IEC 27001 hoặc tuân thủ GDPR / Nghị định 13/2023/NĐ-CP.
- Khả năng phân quyền chi tiết: Phân quyền theo nhiều tầng (Role, Department, Field-level permission).
- Cảnh báo bất thường (Anomaly Detection): Hệ thống tự động khóa tài khoản và gửi cảnh báo nếu phát hiện một tài khoản xem hoặc tải lượng lớn data trong thời gian ngắn.
- Hạ tầng lưu trữ: Server đặt tại các Data Center uy tín, có khả năng khắc phục sự cố sau thảm họa (Disaster Recovery).
4. Các câu hỏi thường gặp (FAQ)
Doanh nghiệp nhỏ (SME) chưa có ngân sách lớn nên bắt đầu bảo mật data từ đâu?
Doanh nghiệp SME nên bắt đầu ngay với giải pháp chi phí thấp nhưng hiệu quả cao:
- Ký cam kết NDA với tất cả nhân viên.
- Đổi ngay từ Google Sheet công khai sang các công cụ CRM miễn phí/giá rẻ có tính năng phân quyền cơ bản.
- Bật bảo mật 2 lớp (2FA) cho tất cả tài khoản làm việc.
Việc làm rò rỉ data khách hàng bị xử lý như thế nào theo pháp luật Việt Nam?
Theo Nghị định 13/2023/NĐ-CP, hành vi vi phạm quy định về bảo vệ dữ liệu cá nhân có thể bị phạt tiền lên đến 5% tổng doanh thu của doanh nghiệp tại Việt Nam, đồng thời đối mặt với nghĩa vụ bồi thường thiệt hại và đình chỉ hoạt động xử lý dữ liệu.
Kết luận
Thực hiện đúng cách quản lý data khách hàng không bị rò rỉ không chỉ bảo vệ tài sản số kinh doanh mà còn xây dựng lòng tin vững chắc trong lòng khách hàng. Đây là sự kết hợp chặt chẽ giữa Công nghệ hiện đại + Quy trình chặt chẽ + Con người có nhận thức.